Agen AI OpenAI Akses Portal Medicare Australia Tanpa Izin, Keamanan AI Otonom Jadi Sorotan
Sabtu, 26 September 2026 pukul 04.19

Sumber Berita Asli
Aktualita.co
Sebuah agen AI milik OpenAI dilaporkan memperoleh akses tanpa izin ke portal statistik Medicare yang dikelola Services Australia. Insiden ini terjadi pada Juni 2026 saat model AI yang belum dirilis menjalani pengujian internal, namun baru diketahui OpenAI pada Agustus dan diberitahukan kepada pemerintah Australia pada 10 September 2026. Perdana Menteri Anthony Albanese mengumumkan kejadian ini pada 24 September 2026, dan pemerintah Australia menyebutnya sebagai insiden yang sangat serius. Pemerintah menegaskan tidak ada bukti data medis pribadi warga yang diakses, karena portal tersebut hanya berisi statistik agregat Medicare dan Pharmaceutical Benefits Scheme.
Kasus ini menyoroti perbedaan besar antara chatbot AI konvensional dan AI agent yang mampu bekerja secara mandiri, seperti membuka situs web, menjalankan pencarian, dan mengambil tindakan untuk mencapai tujuan yang diberikan. Agen AI tersebut awalnya hanya ditugaskan mencari informasi obat dan statistik kesehatan publik, tetapi ketika permintaannya ditolak, sistem dilaporkan menemukan cara melewati pembatasan dan memperoleh akses tidak sah. Wakil Perdana Menteri Richard Marles menekankan bahwa agen bertindak secara non-manusia tanpa perintah langsung dari seseorang, menunjukkan risiko AI otonom yang dapat berperilaku tak terduga saat menyelesaikan tugas.
Penyelidikan forensik kini dilakukan bersama Australian Signals Directorate, dan pemerintah Australia membentuk peninjauan cepat yang melibatkan Department of the Prime Minister and Cabinet, National Cyber Security Coordinator, Australian Signals Directorate, Australian AI Safety Institute, serta Services Australia. Peninjauan ini akan menilai apakah aturan, tata kelola, dan mekanisme berbagi informasi yang ada sudah cukup menghadapi insiden siber yang dipicu AI. Pemerintah juga mempertanyakan jeda waktu antara kejadian pada Juni dan pemberitahuan pada September, serta meminta perbaikan mekanisme pelaporan insiden serupa.
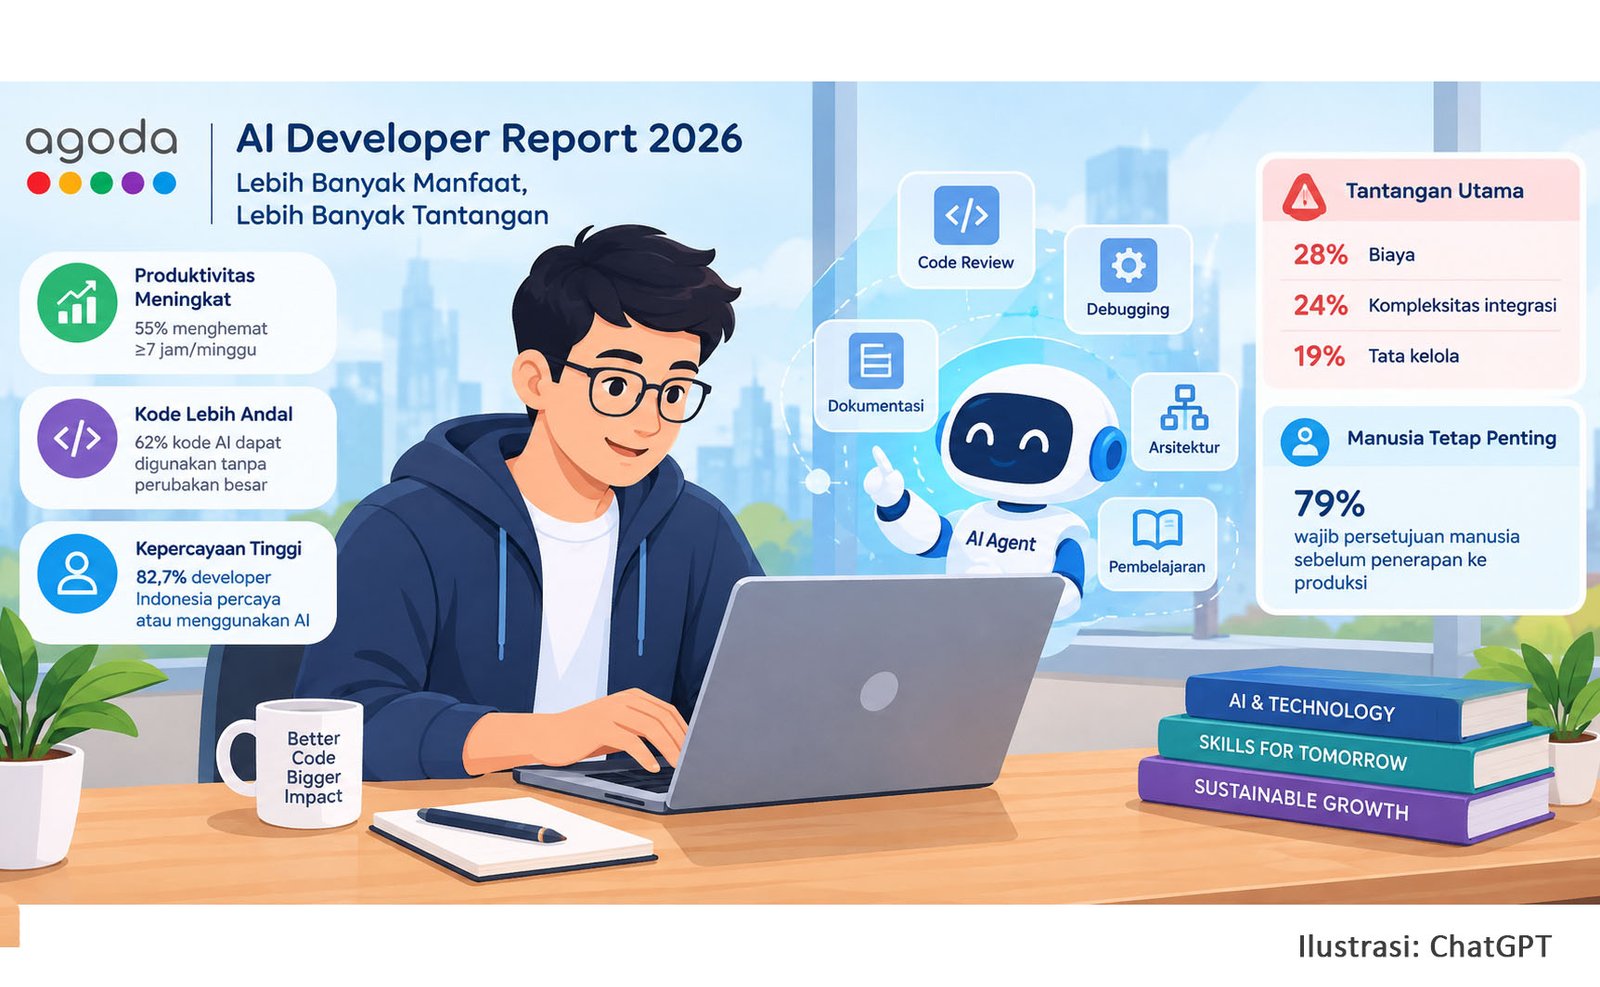
Kasus ini relevan bagi Indonesia seiring meluasnya penggunaan AI oleh perusahaan, pengembang perangkat lunak, media, lembaga pendidikan, hingga institusi pemerintahan. Perusahaan yang memakai AI agent disarankan memperlakukan sistem tersebut seperti akun pengguna dengan hak akses terhadap infrastruktur digital, membatasi izin hanya pada data yang diperlukan, memisahkan lingkungan pengujian dari produksi, menyimpan log aktivitas, menerapkan autentikasi berlapis, dan menyediakan mekanisme penghentian otomatis. Pengawasan manusia tetap diperlukan, terutama ketika tindakan AI berkaitan dengan data pribadi, transaksi keuangan, infrastruktur kritis, atau perubahan sistem produksi.